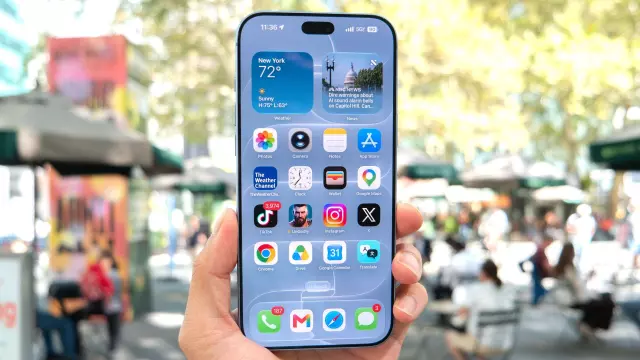
Votre iPhone se verrouille secrètement après 72 heures — et cet outil d'analyse forensique a peut-être trouvé une solution pour contourner ce problème.
- Tags
- Apple
- iPhone
- iOS
- Cybersecurity
- Siri AI
- Forensic Tools
Le verrouillage de sécurité de 72 heures
Apple a toujours accordé la priorité à la sécurité des utilisateurs et à la confidentialité des données dans son écosystème, en intégrant régulièrement des protections robustes à iOS. L'une de ces fonctionnalités, discrètement introduite en 2024, est le «redémarrage après inactivité». Si un iPhone reste verrouillé et inactif pendant 72 heures, il redémarre automatiquement. Ce mécanisme place l'appareil dans un état de sécurité plus strict, modifiant ainsi la façon dont les données sont accessibles et chiffrées.
Normalement, lorsqu'un iPhone est déverrouillé après un redémarrage standard, il passe en état «Après premier déverrouillage» (AFU), ce qui rend certaines clés de chiffrement accessibles afin que les applications et les services en arrière-plan puissent fonctionner correctement. Cependant, si l'appareil redémarre en raison d'une inactivité et reste verrouillé, il revient à l'état «Avant premier déverrouillage» (BFU). En mode BFU (Block Forensic Furness), les données hautement sensibles restent fortement chiffrées et notoirement difficiles à extraire par des outils externes. Malgré la conception de sécurité rigoureuse d'Apple, le secteur de la criminalistique numérique continue de remettre en question ces mesures. Magnet Forensics, le développeur de GrayKey, l'outil controversé d'extraction de données de téléphones utilisé par les forces de l'ordre, affirme avoir réalisé une avancée majeure. Selon des vidéos et des rapports de sécurité ayant fuité, l'entreprise a développé un dispositif et une fonctionnalité appelés GrayKey Preserve, dotés d'un «mode de préservation des preuves». Cet outil spécialisé vise à neutraliser le minuteur de redémarrage automatique en cas d'inactivité d'iOS. En capturant et en maintenant l'état AFU (Active Forensic Furness), cette technologie empêcherait l'iPhone de se verrouiller automatiquement en mode BFU, plus sécurisé, même en cas de coupure de courant ou de redémarrages inattendus. Par conséquent, les analystes judiciaires peuvent extraire des données volatiles telles que les positions mises en cache, les photos récemment supprimées et les iMessages supprimés, qui seraient autrement effacées ou verrouillées définitivement.
Le dilemme de la confidentialité de l'IA: Siri et le contexte sur l'appareil
Cette bataille technique qui se déroule coïncide avec une évolution majeure du cadre d'intelligence artificielle d'Apple. Grâce aux versions avancées de l'IA de Siri, les iPhones peuvent désormais effectuer des recherches approfondies dans les communications personnelles, y compris les messages, les e-mails, les photos et les entrées du calendrier, afin de fournir des réponses contextuelles. Bien qu'Apple utilise le traitement local sur l'appareil et le cloud privé pour garantir que les requêtes personnelles restent protégées du suivi par l'entreprise, les données personnelles sous-jacentes doivent toujours résider physiquement sur le téléphone.
Les experts en sécurité soulignent une distinction essentielle: si Apple Intelligence sécurise le traitement des données par les modèles d'IA, elle ne résout pas le problème de la sécurité physique de l'appareil lui-même. Si une personne mal intentionnée ou un organisme d'application de la loi s'empare physiquement d'un iPhone déverrouillé ou vulnérable, la protection des fichiers stockés est tout aussi cruciale que celle des algorithmes qui interagissent avec eux. Le fonctionnement exact de la solution de contournement proposée par Magnet reste inconnu. Les chercheurs supposent que les outils pourraient manipuler les horloges système ou bloquer les processus d'expiration en arrière-plan. Alors qu'Apple repousse sans cesse les limites des fonctionnalités d'assistant hyper-personnalisées, la nécessité de protéger le matériel et les mécanismes de stockage sous-jacents devient de plus en plus urgente. Protéger la vie privée des utilisateurs ne se limite plus au chiffrement dans le cloud: il s'agit désormais de garantir la sécurité physique du système.
Comments (0)
Sign in to join the conversation.Sign in
Loading comments...