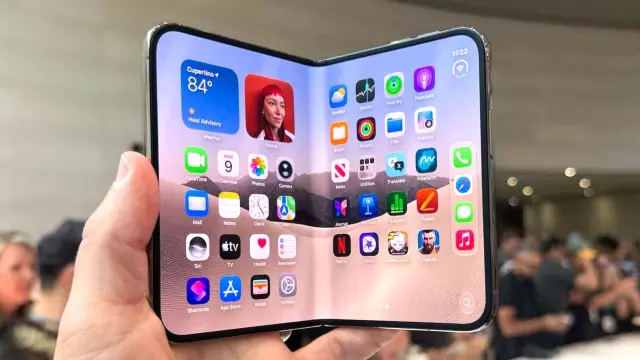
Oszuści wykorzystują zamówienia przedpremierowe na iPhone'a Duo, aby próbować ukraść Twoje hasła — oto jak zachować bezpieczeństwo
- Tags
- iPhone Duo
- Apple
- Cybersecurity
- Scams
- Malwarebytes
- iOS Security
Zagrożenie fałszywymi zamówieniami w przedsprzedaży na iPhone'a Duo
Wraz z rosnącym entuzjazmem wokół nadchodzących premier urządzeń Apple, cyberprzestępcy nie tracą czasu, wykorzystując niecierpliwość konsumentów. Badacze bezpieczeństwa z Malwarebytes odkryli wyrafinowany atak na potencjalnych nabywców za pomocą fałszywych reklam obiecujących wczesny dostęp i duże zniżki na nieopublikowany jeszcze iPhone Duo.
Ponieważ oficjalne zamówienia w przedsprzedaży rozpoczną się dopiero 16 października, każda reklama obiecująca możliwość nabycia składanego urządzenia już teraz – zwłaszcza z ogromną zniżką 500 dolarów w stosunku do przewidywanej ceny 2000 dolarów – powinna być traktowana jako natychmiastowy sygnał ostrzegawczy.
Jak działa exploit DarkSword
W przeciwieństwie do standardowych oszustw phishingowych, które polegają na nakłonieniu użytkowników do wpisania swoich danych uwierzytelniających w fałszywym formularzu, ta kampania wykorzystuje ujawniony ciąg exploitów DarkSword. Według Malwarebytes, podatne na ataki iPhone'y z systemem iOS 18.4 do iOS 18.6.2 mogą zostać zainfekowane poprzez samo odwiedzenie złośliwej strony internetowej. Użytkownicy nie muszą klikać linków do pobierania ani wchodzić w interakcję ze stroną, aby exploit został uruchomiony.
Po uruchomieniu złośliwy kod próbuje zebrać poufne dane, w tym zapisane hasła, bezpieczne notatki i informacje o portfelach kryptowalut. Co więcej, fałszywe strony zamówień w przedsprzedaży wiernie naśladują oficjalną estetykę Apple – wykorzystując autentyczne logo, czcionki i style układu – co czyni je niebezpiecznie przekonującymi, pomimo błędów merytorycznych, takich jak odwołania do nieistniejących opcji kolorów lub nieprawidłowych rozmiarów ekranu.
Kroki, aby zapewnić bezpieczeństwo i chronić swoje urządzenie
Aby chronić swoje dane osobowe i nie paść ofiarą tego wyrafinowanego oszustwa, eksperci ds. bezpieczeństwa zalecają natychmiastowe podjęcie działań zapobiegawczych:
- Aktualizuj oprogramowanie: Upewnij się, że na Twoim iPhonie działa najnowsza wersja systemu iOS. Firma Apple wydała poprawki eliminujące luki w zabezpieczeniach, takie jak łańcuch ataków DarkSword, co sprawia, że aktualizacja jest niezbędna dla bezpieczeństwa urządzeń.
- Zweryfikuj oficjalne kanały dystrybucji: Zamawiaj urządzenia Apple w przedsprzedaży tylko u autoryzowanych sprzedawców, takich jak oficjalny sklep Apple Store, u głównych operatorów lub zaufanych partnerów, takich jak Walmart i Best Buy. Apple rzadko oferuje wysokie rabaty na nowo wprowadzone produkty na początku ich cyklu życia.
- Zachowaj ostrożność z linkami: Unikaj klikania w niechciane reklamy lub linki w mediach społecznościowych obiecujące zbyt dobre, aby były prawdziwe okazje lub wcześniejszą dostępność urządzenia.
- Zminimalizuj ryzyko kliknięcia: Jeśli uważasz, że odwiedziłeś podejrzaną stronę, natychmiast uruchom ponownie urządzenie i zaktualizuj oprogramowanie. Jeśli podejrzewasz wyciek danych, ręcznie zmień ważne hasła i zabezpiecz swoje zasoby cyfrowe.
Comments (0)
Sign in to join the conversation.Sign in
Loading comments...